自律型AIエージェントのためのローカルフェイルクローズ実行ファイアウォール
Mindburn Labs の helm-ai-kernel は、自律型 AI エージェントのリアルタイムガバナンスを強制するオープンソースの実行ファイアウォールです。このカーネルは、エージェントのツール呼び出しを intercept し、実行前にアクションを許可、拒否、またはエスカレートするために fail-closed ポリシーを適用します。改ざん証拠のある決定記録を生成し、オフライン監査ワークフローをサポートします。このツールは、厳格なアクション制御と機密生産環境のための検証可能なログが必要な MCP ベースのエージェントを展開する開発者とセキュリティエンジニアを対象としています。
カーネルがエージェントのアクションを実行前にどのようにインターセプトし、強制するか
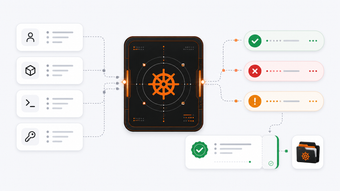
カーネルは、自律モデルとそのツールの間に位置し、外部ツール呼び出しを検査するローカル実行境界として機能します。正規表現マッチングではなく、意思決定のために構造化されたポリシースキーマを適用し、これらの境界を強制するためにOpenAI互換のリクエストをプロキシできます。 意思決定は同期的に生成されます。これにより、ホストは事後のログ記録ではなく、強制時に呼び出しを停止または再ルーティングできます。
カーネルの監査アーティファクトはどれほど検証可能で法医学的に準備されているか
カーネルは、Ed25519キーを使用して、すべてのALLOW、DENY、またはESCALATEの決定に対して暗号的に署名された領収書を発行し、改ざん証拠のトレースを作成します。これらの領収書は、セッションの再生と法医学的レビューをサポートするオフライン検証可能なEvidencePacksにバンドルされます。 署名された領収書は、クラウドサービスに連絡することなく外部検証を許可します。これにより、監査人は実行中のホストとは独立してセッションの意思決定チェーンを検査できます。
カーネルがサポートする環境とホスト統合
macOS用のHomebrew経由で、Linux用にCLIとして配布されているカーネルは、Goで実装され、サンドボックス用にWASM(wazero)を使用しています。Claude DesktopやCursorなどのMCP準拠のホストと統合され、ネットワーク接続なしで完全に動作できます。ローカルファースト設計により、デフォルトで外部テレメトリを回避し、組織がオンプレミスまたはエアギャップ環境内で強制を実行できるようにします。
開発者とセキュリティワークフローにどのように適合するか
カーネルは、自律エージェントを展開する開発者とセキュリティチームをターゲットにしており、CI/CDやプロダクションパイプラインの一部としてツール呼び出しをゲートするランタイム境界を提供します。エージェントトラフィックを強制レイヤーにプロキシでき、既存のホストが主要なプロトコル変更なしにポリシーを強制できるようにします。開発者は、検証可能な意思決定記録が必要なチームのためのインフラストラクチャ制御ポイントとしてカーネルを位置付けます。
セキュリティチームのための実用的な適合性と運用上のトレードオフ
カーネルは、運用上のオーバーヘッドを受け入れて厳格なガバナンスを求めるセキュリティ志向のチームがMCPエージェントを展開するための実用的な選択肢です。その隔離モデルでは、オペレーターが未知のサードパーティツールをレビューする必要があるため、展開フローでの承認遅延が追加されることを期待してください。実用的なヒント:小規模な承認リストを割り当て、既存の展開ゲートにカーネルを統合して、意思決定のターンアラウンドを予測可能に保ち、ワークフローの中断を制限します。